HashiCorp Vault

Инструмент для централизованного и безопасного управления жизненным циклом секретов.

Позволяет безопасно создавать, хранить и предоставлять доступ к любым секретам (логины, пароли, SSH ключи, API ключи, токены доступа, сертификаты и т. д.)

Скачать презентацию

Что такое HashiCorp Vault

HashiCorp Vault — это система управления секретами и шифрованием на основе идентификации

Секретом может быть всё что угодно, доступ к чему вы хотите контролировать, например ключи шифрования API, пароли, сертификаты и т.д. Vault предоставляет унифицированный интерфейс для доступа к любому секрету, обеспечивая при этом строгий контроль доступа и запись подробного журнала аудита.

Современные системы требуют доступа к множеству секретов: учетные данные базы данных, ключи API для внешних сервисов, учетные данные для коммуникации в сервис-ориентированной архитектуре и т.д. 

Понять, кто к каким секретам имеет доступ, очень сложно и зависит от платформы. Добавление функции смены ключей, безопасного хранения и подробных журналов аудита практически невозможно без специального решения. 

И здесь на помощь приходит Vault.
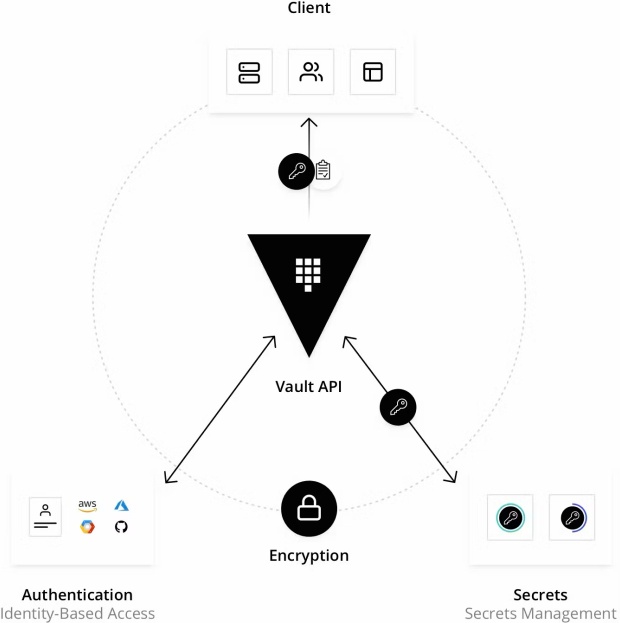
Как работает HashiCorp Vault
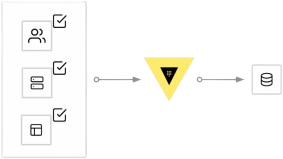
Основной рабочий процесс Vault состоит из четырех этапов
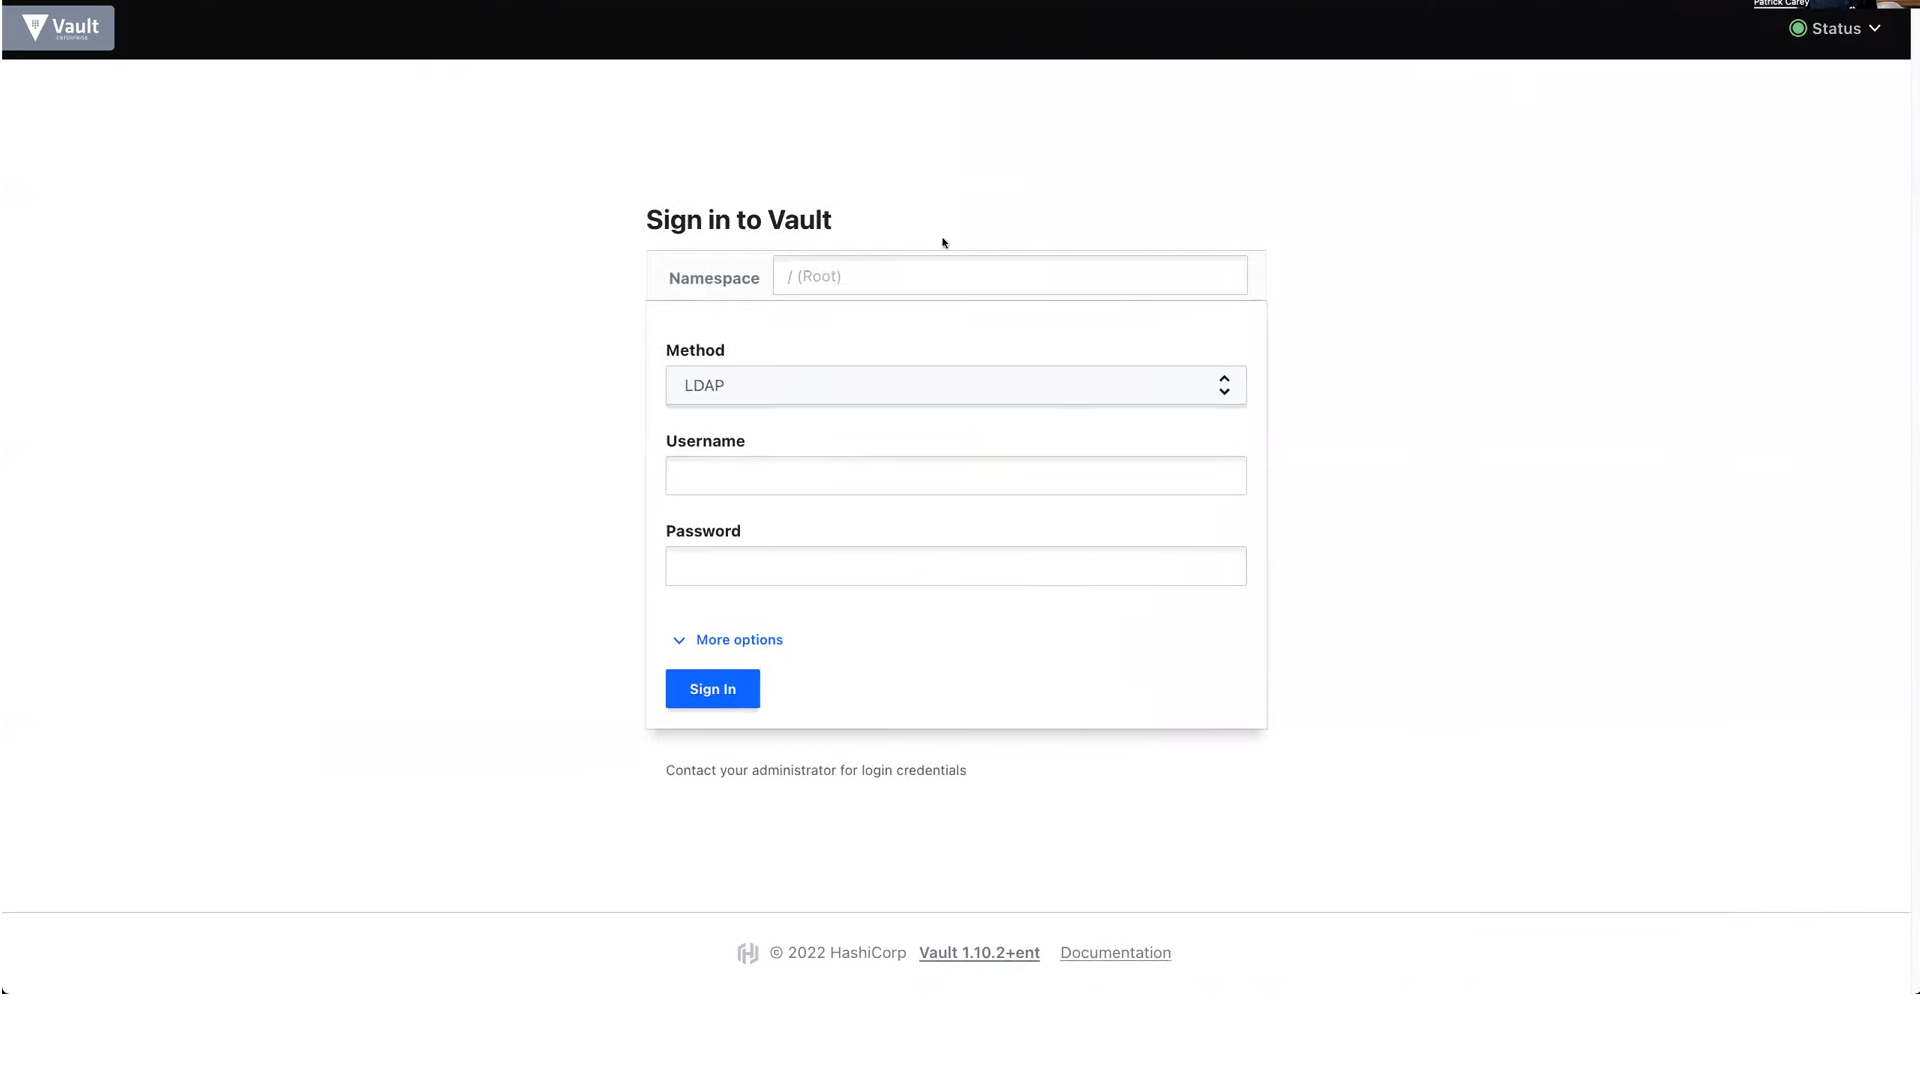
01. Аутентификация
Аутентификация в Vault — это процесс, в ходе которого клиент предоставляет информацию, которую Vault использует для определения того, является ли он тем, кем себя называет. После того как аутентификация клиента успешно пройдена генерируется токен, с соответствующей политикой.
02. Валидация
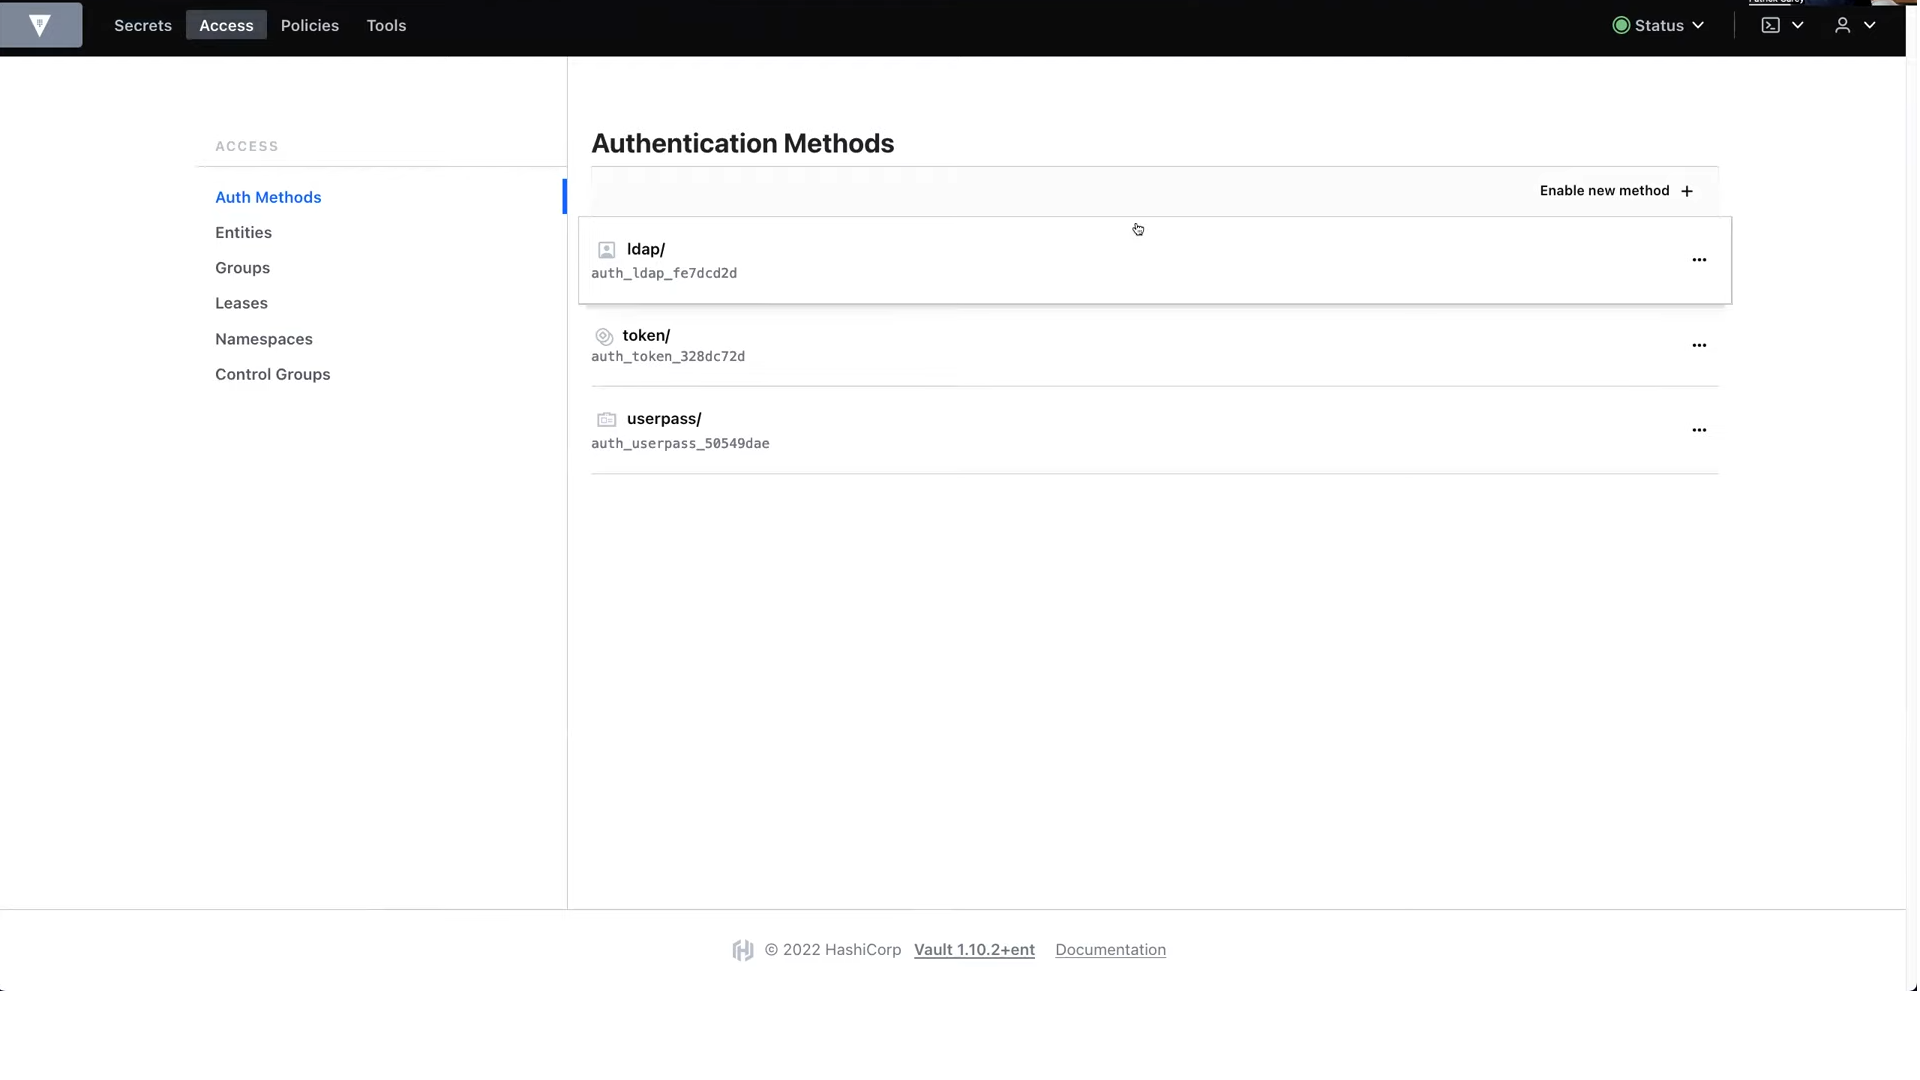
Дополнительная проверка клиента, при наличии интеграции со сторонними системами, например, Github, LDAP, AppRole и другим.
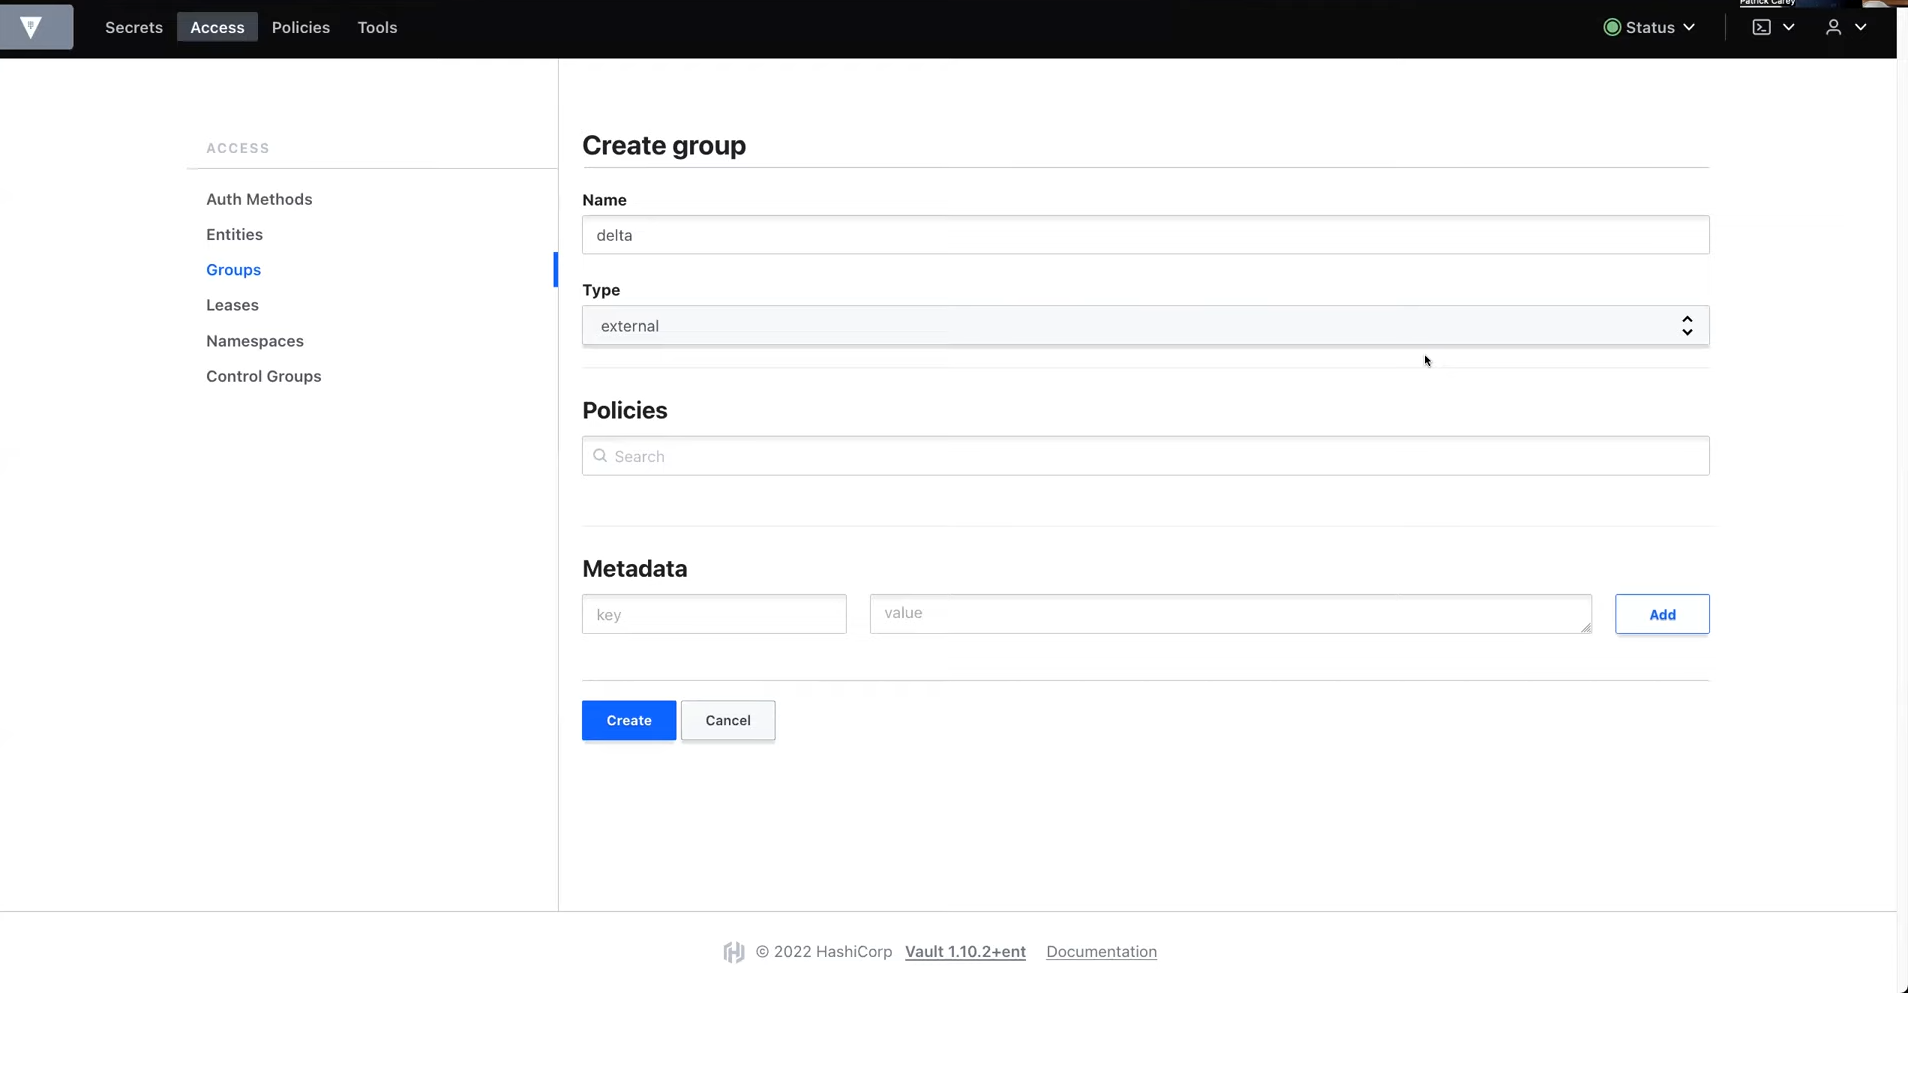
03. Авторизация
Клиенту назначается политика безопасности. Данная политика представляет собой набор правил, определяющих, к каким конечным системам клиент имеет доступ с помощью своего токена.
04. Доступ
Выпуск токена предоставляет клиенту доступ к секретам, ключам и возможностям шифрования. Далее клиент может использовать свой токен для дальнейших операций.

Сценарии использования

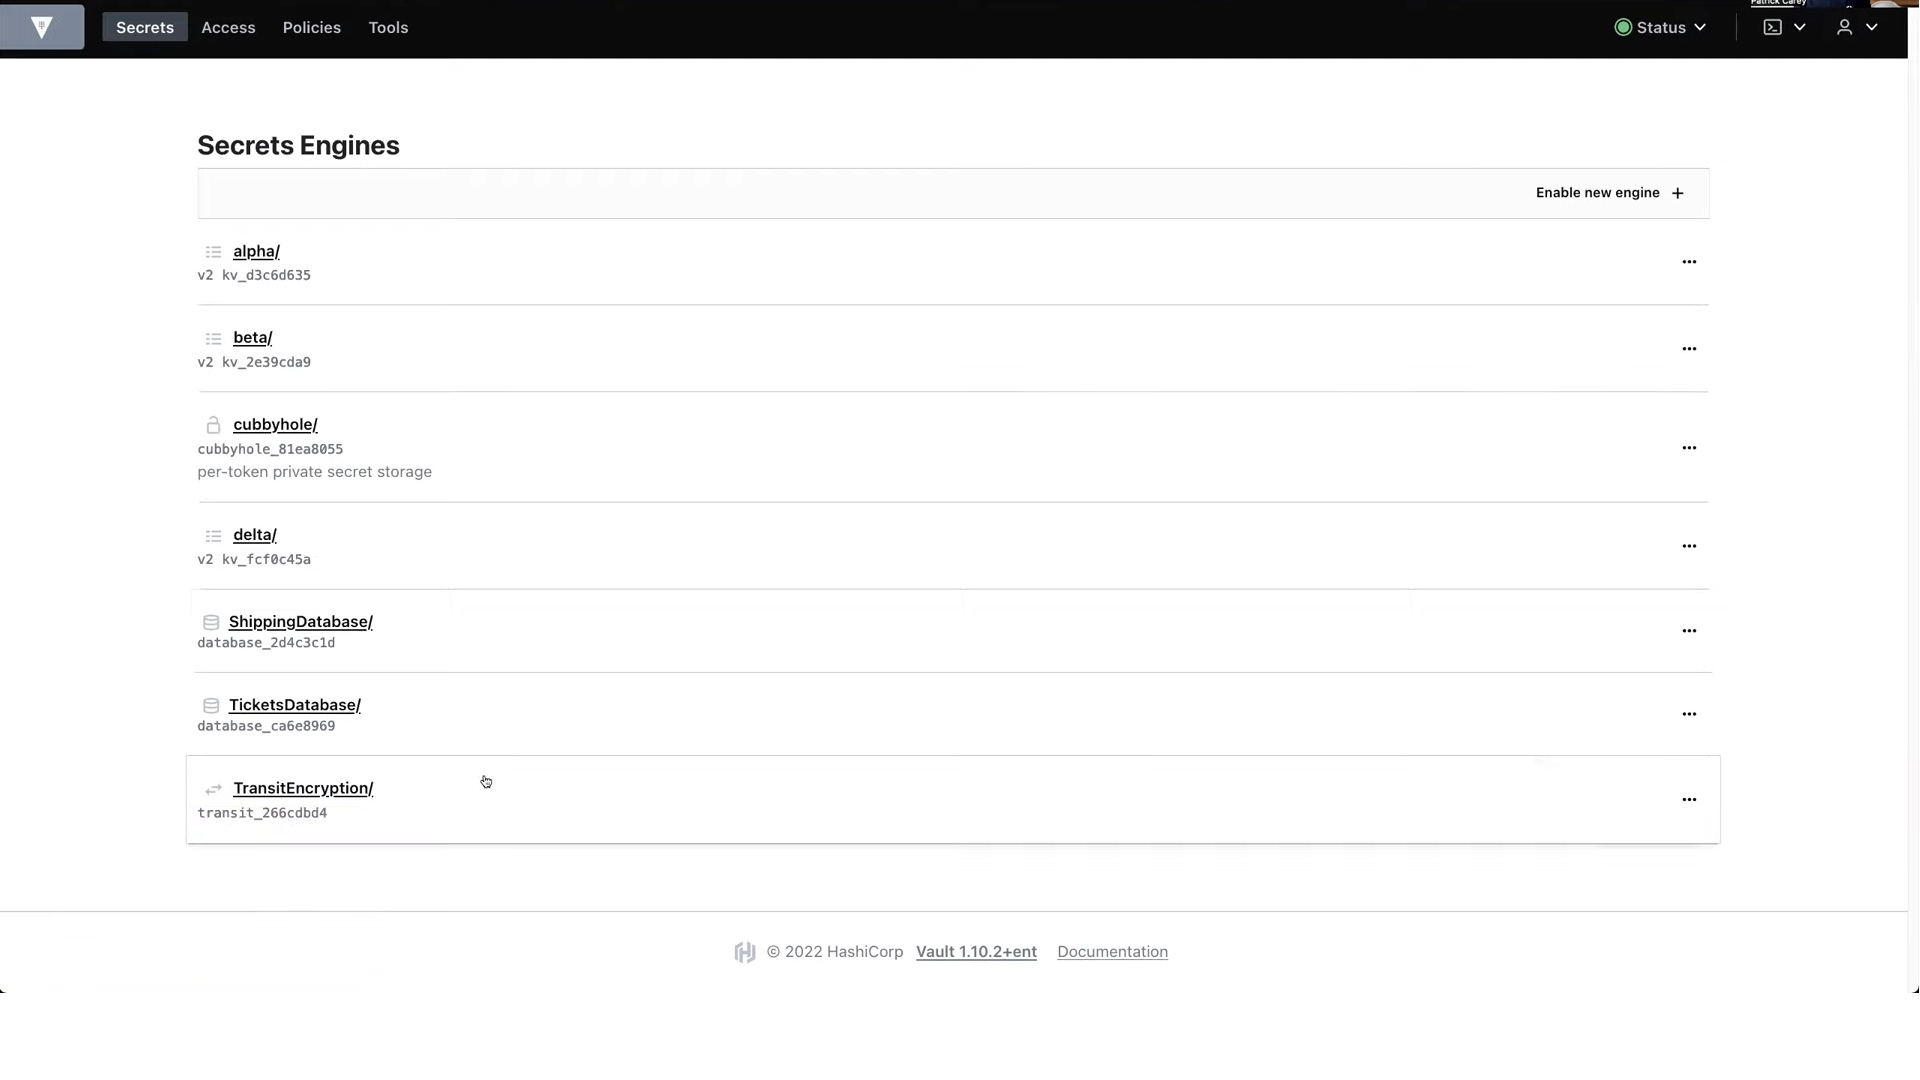
Управление секретами
Централизованно храните, используйте и внедряйте секреты в приложения, системы и IT инфраструктуру.
Динамические секреты
Создается по запросу и привязан к клиенту, в отличие от статического секрета, который создается заранее и используется совместно.
Управление секретами в K8s
Разверните Vault c помощью Helm-чарта и используйте его для безопасной передачи секретов внутри вашего стека приложений.
Автоматическая ротация паролей в БД
Избавьтесь от учетных записей совместного использования и минимизируйте риски взлома.
Автоматизация PKI инфраструктуры
Возможность быстро выпускать сертификаты X.509 по запросу и сократить объем ручных операций.
Организация безопасного доступа
Организуйте безопасный доступ к различным системам, облачным средам благодаря интеграции со сторонними решениями.
Шифрование и токенизация данных
Защитите данные своих приложений с помощью единого централизованного рабочего процесса на базе Vault.
Управление ключами KMS
Стандартизируйте рабочий процесс управление жизненным циклом ключей среди ваших поставщиков KMS.

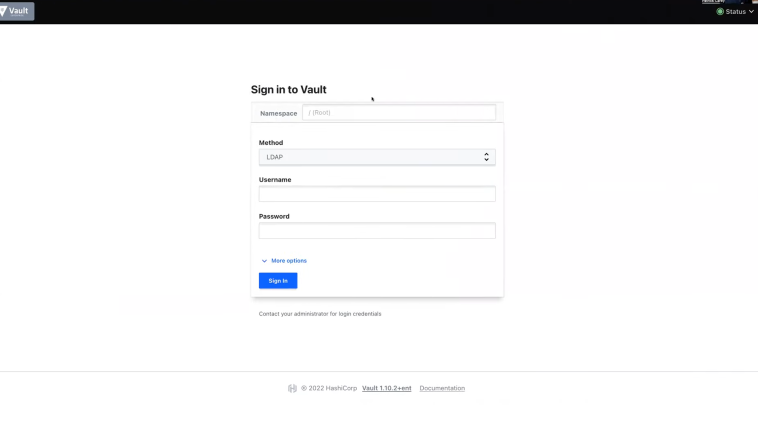
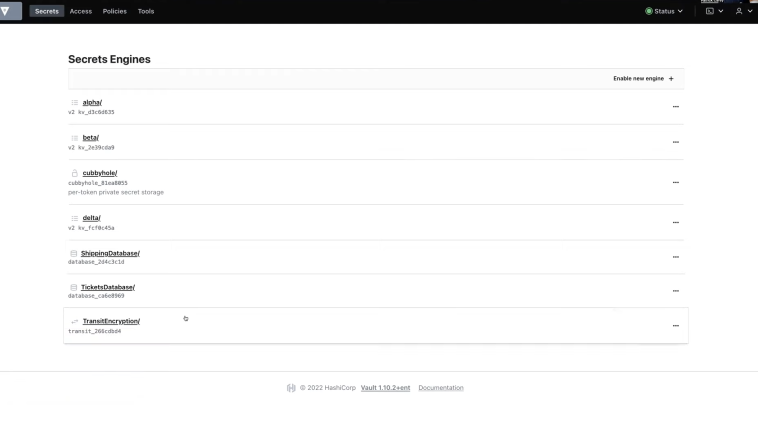
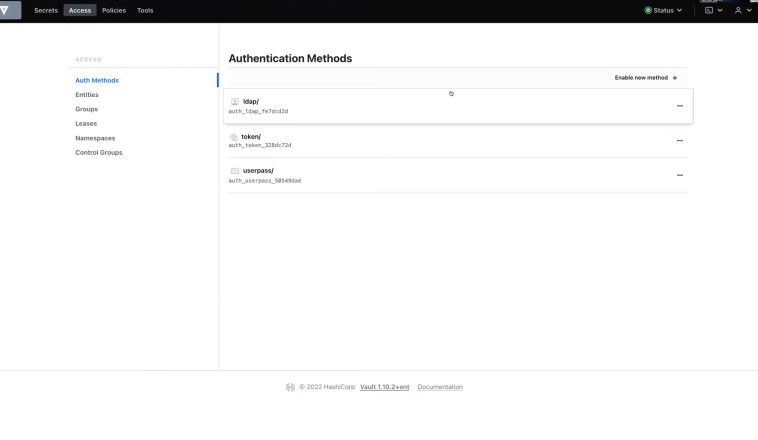
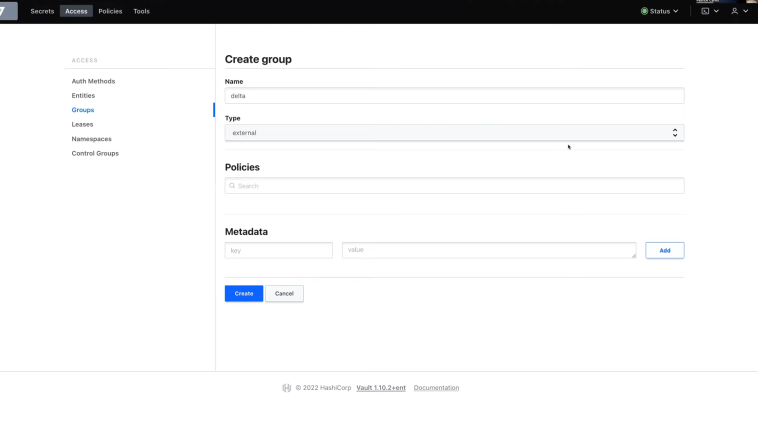
Скриншоты